El FBI y la Guardia Costera de EE. UU. abordan en alta mar dos petroleros hackeados en ruta hacia sus costas
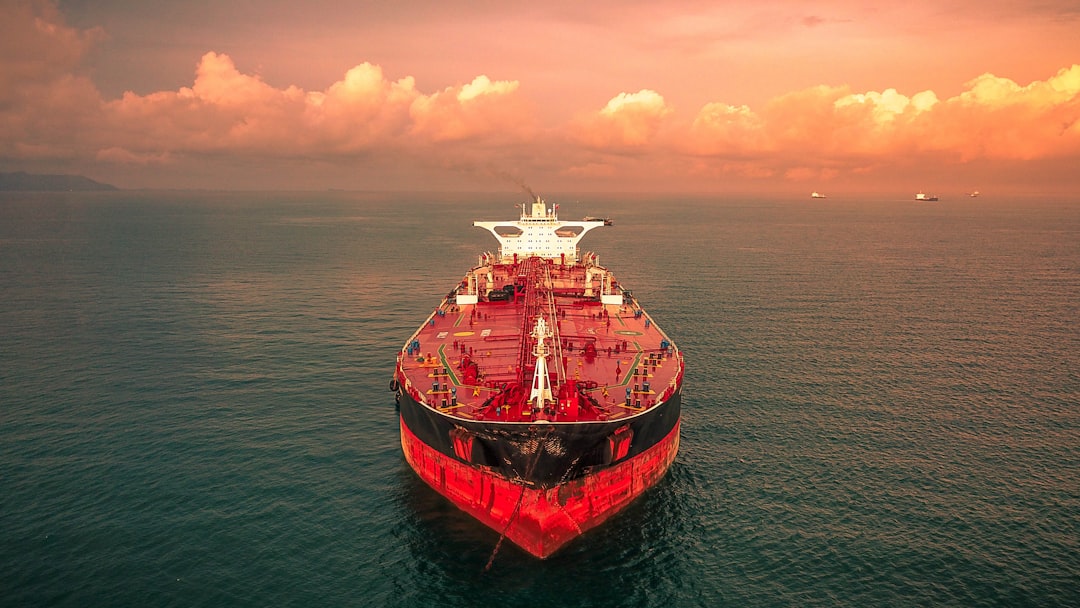
Unidades especializadas en ciberseguridad del FBI y de la Guardia Costera de Estados Unidos han abordado en aguas del Golfo de México a dos superpetroleros con destino a puertos estadounidenses. La intervención de urgencia, ejecutada entre el 21 y el 24 de agosto, se produjo tras detectarse que atacantes remotos habían comprometido las redes operativas internas de al menos uno de los buques, logrando manipular parámetros críticos de sus sistemas de propulsión, navegación y gestión de carga.
Según el comunicado conjunto emitido por ambas agencias federales, la operación táctica tuvo como objetivo prioritario garantizar la integridad de los sistemas de tecnología operativa (OT) e informática (IT) de las embarcaciones tras constatar intrusiones activas. Tanto el capitán como la tripulación y los equipos en tierra de la compañía armadora colaboraron con los agentes durante la inspección técnica en alta mar, descartándose por el momento daños estructurales, peligro inmediato para los marineros o vertidos contaminantes.
El ‘VL Prosperity’, un gigante vulnerable a merced de accesos remotos
Entre los buques interceptados figura el VL Prosperity, un petrolero de clase VLCC (Very Large Crude Carrier) con 333 metros de eslora y capacidad para transportar más de dos millones de barriles de crudo. Los registros de telemetría y navegación sitúan el inicio del incidente semanas antes de la intervención militar. En concreto, el ataque se originó el 7 de agosto, mientras el carguero cubría la ruta entre Egipto y Estados Unidos a través del Atlántico.
Durante la travesía, los atacantes consiguieron acceso a los enlaces de control industrial del buque e interfirieron directamente en los sistemas de combustible y la velocidad del motor, provocando además una caída completa de las comunicaciones satelitales del navío durante más de 24 horas. Este corte absoluto de telemetría y contacto obligó a elevar la alerta de seguridad nacional ante el riesgo de que la nave fuera utilizada como un proyectil cinético o sufriera un sabotaje catastrófico en aguas territoriales.
La convergencia IT/OT en el punto de mira de la ciberguerra
El incidente pone de relieve la extrema fragilidad de la cadena de suministro marítima frente a ciberataques avanzados. Los buques modernos dependen de una compleja arquitectura de redes que interconecta sistemas de posicionamiento GPS/ECDIS, automatización de salas de máquinas, bombeo de tanques y enlaces por satélite comerciales, a menudo sin una segmentación adecuada entre las redes corporativas y las redes de control industrial.
Las autoridades federales centran sus investigaciones en grupos cibernéticos vinculados a Teherán, en un contexto de escalada bélica en Oriente Próximo. En los últimos meses, entidades respaldadas por Irán han ejecutado incursiones contra infraestructuras críticas en territorio estadounidense, replicando un patrón de ofensivas similares al reciente ciberataque a la base de datos de tráfico estatal o los sabotajes reportados contra más de un centenar de estaciones de tratamiento de agua y redes de transporte público metropolitano.
Riesgo asimétrico en la logística energética internacional
La toma de control de sistemas de propulsión naval representa un salto cualitativo respecto al espionaje convencional o los ataques de ransomware tradicionales. Mientras que los incidentes pasados solían limitarse a bloquear sistemas administrativos o programas de logística portuaria en tierra firme, el acceso directo a los actuadores mecánicos y válvulas de un petrolero introduce un componente físico crítico:
- Riesgo de colisión asistida: La alteración remota del rumbo y la potencia en canales marítimos congestionados puede forzar encallamientos o choques deliberados.
- Manipulación de estabilidad de carga: La gestión ilícita del sistema de bombeo y lastre puede comprometer la flotabilidad estructural de cascos de gran tonelaje.
- Opacidad operativa: La desactivación forzada del sistema de identificación automática (AIS) y las comunicaciones deja a la tripulación a ciegas frente al centro de mando.
La intervención del FBI en el Golfo de México marca un precedente en la defensa de infraestructuras críticas móviles. El análisis forense de los servidores y controladores lógicos programables (PLC) extraídos del VL Prosperity determinará ahora el vector inicial de entrada, presuntamente vinculado a vulnerabilidades en pasarelas de conectividad satelital o accesos remotos de mantenimiento mal protegidos.

Publicar comentario
Lo siento, debes estar conectado para publicar un comentario.